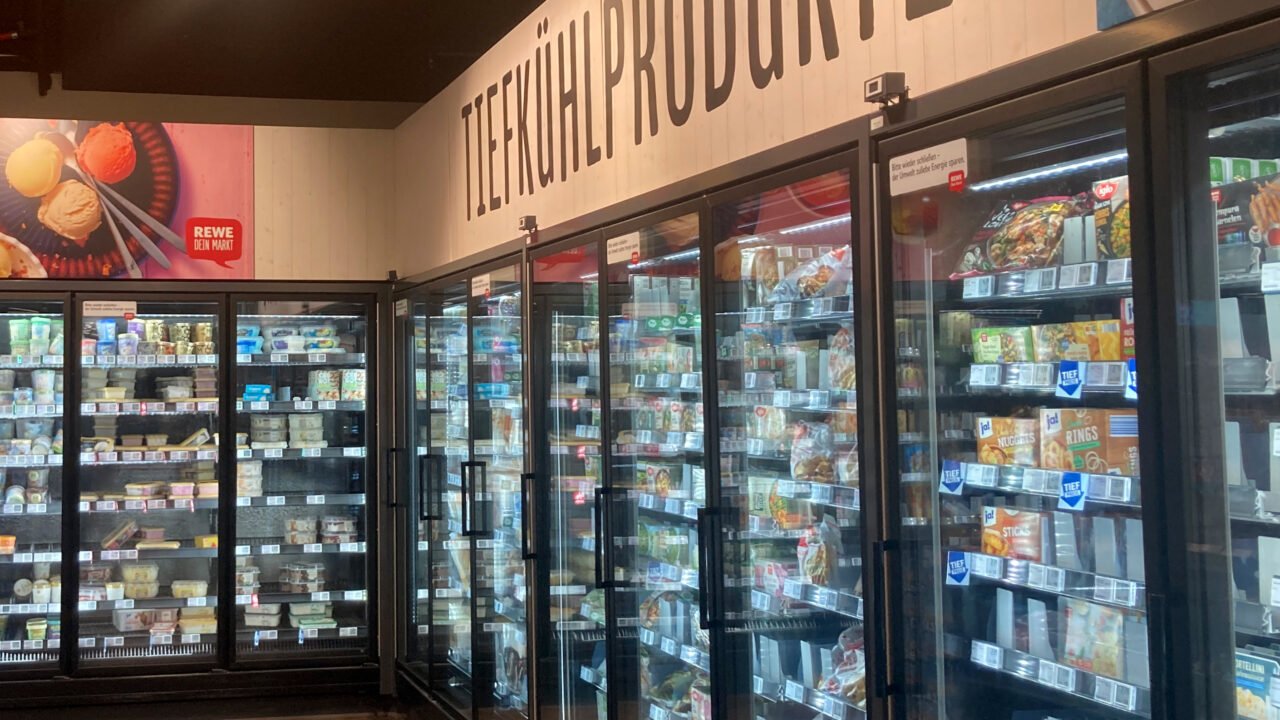
Нова кибератака срещу супермаркети в Европа нагря хладилниците и фризерите на десетки магазини в понеделник, 2 ноември – от Белгия и Нидерландия до Швеция, Ирландия и Естония. Само три седмици след удара във Франция вълната показва, че уязвимите системи за охлаждане не са били затворени навреме и че атаката може да се повтаря.
Накратко
- Засегнати са Delhaize, Carrefour, Intermarché, Spar, ICA, Coop, SuperValu и магазинът на IKEA в Монс.
- В някои обекти температурата е вдигната до 50 °C, а храната е изхвърлена.
- Европейската комисия събра работна група с ENISA и Европол, а извършителите още не са известни.
Кои вериги и колко магазина пострадаха
Най-тежко е в Белгия и Люксембург, където Ahold Delhaize съобщи за проблеми в десетки магазини и изхвърли храна. Шведският магазин ICA Kvantum в Сьобо написа във Facebook, че хладилниците и фризерите му са хакнати и настроени на 50 °C. Според CNBC смущения има и при Kesko във Финландия.
| Верига | Държава | Засегнати обекти |
|---|---|---|
| Delhaize (Ahold Delhaize) | Белгия, Люксембург | десетки магазина |
| Carrefour | Белгия | 15 от над 700 |
| Intermarché | Белгия | 15 от 153 |
| Spar (Colruyt Group) | Белгия | 5 франчайз магазина |
| IKEA | Белгия | 1 (Монс) |
| Coop | Швеция | 6 |
| SuperValu (Musgrave) | Ирландия | 13 |
Carrefour Белгия определи ефекта като „изключително ограничен“, а Intermarché каза, че щетите не могат да се сравняват с октомврийските. Ahold Delhaize съобщи, че магазините вече работят нормално. В Ирландия Musgrave свали част от охладените и замразените продукти от продажба.
Как хакерите стигат до един хладилник
Нападателите не са разбивали касите или складовите системи на веригите. Те са влезли в контролерите, които управляват охлаждането. Шефът на Sabcobel, фирмата, която поддържа системите на Delhaize, Стефан Муланс, каза пред агенция „Белга“, че атакуващите са превключили изпарителите в режим на размразяване.
Шведският експерт Фредрик Бликс от Visente обяснява пред CNBC, че такива контролери често стоят директно в интернет и имат вграден сервизен вход. Производителят, чието име не се съобщава, е закърпил пробива още през август. Хиляди устройства обаче така и не са обновени, а най-старите модели изобщо не могат да получат поправка.
Кой стои зад атаките
Никой не е поел отговорност, а разследванията продължават. Бликс смята, че мълчанието изключва групите за рансъмуер, които обикновено искат откуп. Според него атаката е или опортюнистична, или цели да всее тревога в страните, които подкрепят Украйна. Рейф Пилинг от Sophos е по-предпазлив и казва, че засега не е ясно дали зад нея стоят престъпници, или някой с други цели.
Европейската комисия е в пряк контакт с националните власти и събра междуинституционална работна група с ENISA и Европол. „Новата кибератака показва как цифровите заплахи все по-често засягат ежедневието на хората“, заяви Комисията, цитирана от NBC News.
Това е втората вълна за месец. През октомври хакери нагряха хладилниците в стотици френски супермаркети до 50 °C, имаше и пожари, а собственикът на Intermarché Les Mousquetaires очаква щети за няколко милиона евро.
Урокът и за умния дом
В съобщенията на веригите досега няма магазини в България. Механизмът обаче е същият, който заплашва и домашните устройства: уред, достъпен директно от интернет, с фабрична парола и без обновления. Затова не отваряйте портове на рутера към камери, термостати или контролери, сменяйте фабричните пароли и пускайте обновленията на фърмуера. Как да подредите домашната мрежа, обяснихме в 8 настройки на рутера за умните устройства.
ЕС вече затяга правилата с Cyber Resilience Act, който задължава производителите да поддържат сигурността на свързаните продукти. Атаките от последните седмици показват защо това е важно и за техниката, която вече е монтирана и работи години наред. Още новини по темата следим в рубриката Новини.